KI-Governance beginnt mit dem Wissen, wer KI nutzt und was sie kostet
6 min read | Published

Die meisten Unternehmen glauben, ihren KI-Fußabdruck zu überblicken. In einer Umfrage aus dem Jahr 2026 unter mehr als 650 leitenden Sicherheitsverantwortlichen in Unternehmen gaben 90 % an, Transparenz über die KI-Nutzung in ihrer Organisation zu haben – gleichzeitig bestätigen oder vermuten 59 %, dass irgendwo in ihrer Organisation Schatten-KI im Einsatz ist (Purple Book Community/ArmorCode, State of AI Risk Management 2026). KI-Governance beginnt nicht mit Audit-Trails oder Compliance-Frameworks. Der erste Schritt, um diese Lücke zu verkleinern, ist ein belastbares Bild der sichtbaren KI-Nutzung: wer KI nutzt, in welchen Workspaces und was das kostet. Erst wenn die freigegebene Nutzung transparent ist, lässt sich gezielt klären, was außerhalb davon läuft.
Dieser Leitfaden erläutert, was Sie zuerst erfassen sollten, wie Nutzungstransparenz mit Regelwerken wie dem EU-KI-Gesetz und dem NIST AI Risk Management Framework zusammenhängt und warum das Kosten-Tracking ein eigenständiges Governance-Thema ist – und keine Randnotiz. Den Gesamtüberblick über KI-Observability (KI-Beobachtbarkeit) bietet der Artikel Was ist KI-Observability? Ein praktischer Leitfaden. Speziell zum Verhalten von Agenten lesen Sie KI-Agenten-Observability und zur Make-or-Buy-Entscheidung bei Tools KI-Observability-Tools: Brauchen Sie ein separates Tool?.
Das Wichtigste in Kürze
- 59 % der Sicherheitsverantwortlichen bestätigen oder vermuten Schatten-KI in ihrer Organisation, obwohl 90 % glauben, bereits Transparenz zu haben. Nutzungs-Tracking ist der erste Schritt, um diese Lücke zu verkleinern: Es macht die freigegebene KI-Nutzung sichtbar und zeigt damit, wo weitere Prüfung nötig ist.
- KI-Governance beginnt mit Transparenz über Akzeptanz und Nutzung (wer, wo, wie viel) – nicht mit tiefgehenden Audit-Trails oder automatisierter Compliance.
- Regelwerke wie das EU-KI-Gesetz und das NIST AI RMF sind wichtig. Nutzungstransparenz unterstützt jedoch die Compliance-Arbeit, statt für sich genommen eine bestimmte Regulierung zu erfüllen.
- Durch die tokenbasierte Abrechnung steigen die KI-Kosten mit der Nutzung auf eine Weise, die ohne Aufschlüsselung nach Workspace oder Benutzer leicht aus dem Blick gerät.
- 52 % der Unternehmen haben trotz nahezu flächendeckender KI-Nutzung noch kein formales KI-Governance-Framework (Cycode, State of Product Security for the AI Era 2026).
Warum KI-Governance mit Nutzungstransparenz beginnt und nicht mit Audit-Trails
Die Diskrepanz zwischen gefühlter und tatsächlicher KI-Transparenz ist kein kleines Datenqualitätsproblem. Wenn 90 % der Sicherheitsverantwortlichen glauben, Transparenz über KI zu haben, und 59 % zugleich Schatten-KI bestätigen oder vermuten, liegt das Problem nicht in fehlenden Governance-Ambitionen. Die Unternehmen versuchen vielmehr, KI zu steuern, die sie nicht vollständig sehen können. Eine weitere Studie zeigt, wie verbreitet das Problem schon auf grundlegender Ebene ist: 52 % der Unternehmen haben noch kein formales KI-Governance-Framework, obwohl KI inzwischen in nahezu jedem Geschäftsbereich im Einsatz ist (Cycode, 2026).
Deshalb ist Nutzungstransparenz – und nicht Audit-Trails oder Richtliniendokumente – der praktische Ausgangspunkt. Ein Audit-Trail beantwortet die Frage: „Was ist bei dieser konkreten Interaktion passiert?“ Eine Governance-Richtlinie beantwortet die Frage: „Was sollte erlaubt sein?“ Nutzungstransparenz beantwortet eine grundlegendere Frage, die zuerst geklärt werden muss: „Läuft hier überhaupt KI, und in welchem Umfang?“ Ohne diese Grundlage werden sowohl Audit-Trails als auch Richtlinien auf einen KI-Fußabdruck angewendet, den niemand vollständig bestätigen kann.
Wichtig dabei: Nutzungstransparenz in den eigenen Systemen deckt Schatten-KI nicht automatisch auf, denn diese läuft per Definition außerhalb überwachter Umgebungen. Sie trennt jedoch die sichtbare, freigegebene Nutzung klar von dem, was noch geprüft werden muss – und gibt Governance- und Sicherheitsteams damit einen belastbaren Ausgangspunkt.
Für Daten- und Analytics-Verantwortliche zeigt sich das meist zuerst als Ressourcenfrage und erst später als Compliance-Frage: Welche Teams nutzen KI-Funktionen tatsächlich, wächst diese Nutzung, und worauf sollte sich die Governance zuerst konzentrieren? Nutzungsdaten beantworten diese Fragen mit Fakten statt mit Annahmen.
Was Sie erfassen sollten: Akzeptanz, Nutzung und Kosten pro Workspace und Benutzer
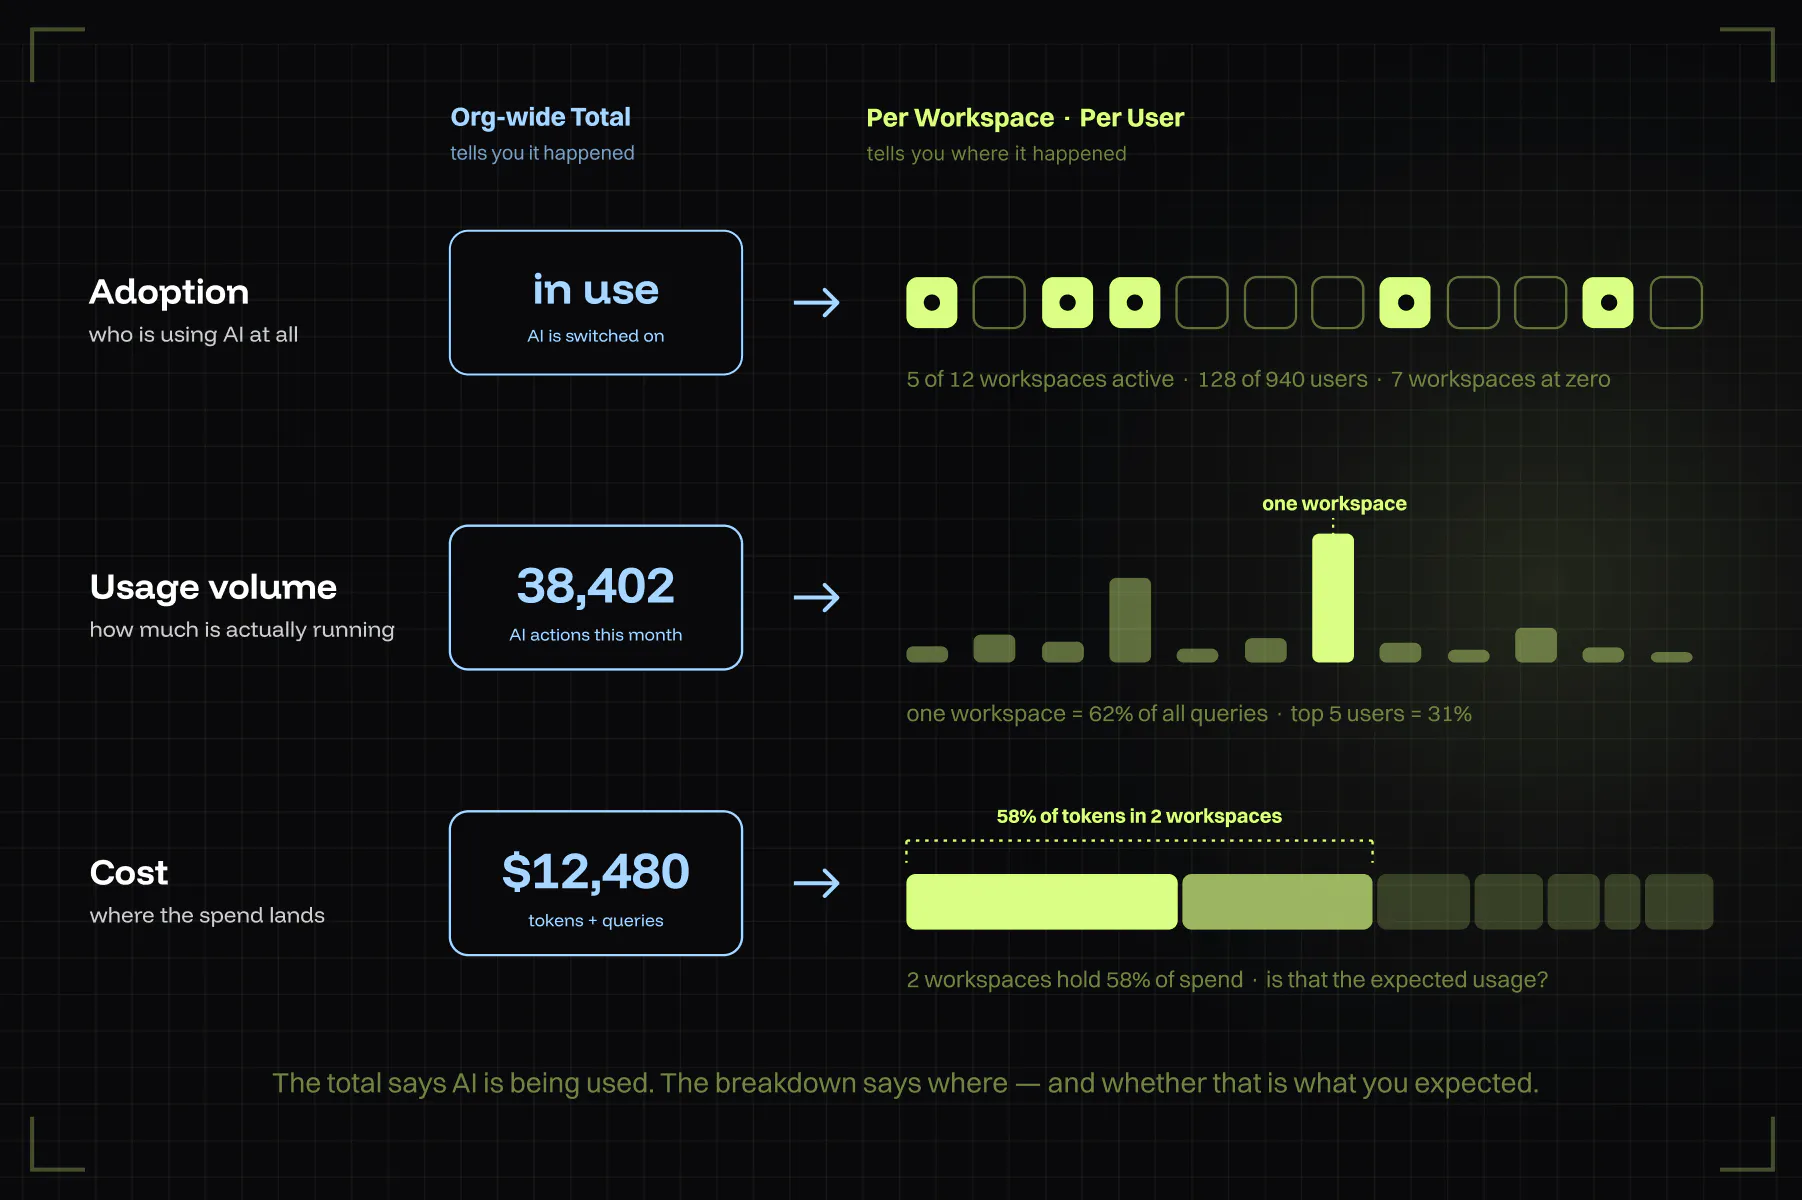
Auf Governance-Ebene sind drei Kategorien von Nutzungsdaten am wichtigsten. Alle drei müssen nach Workspace und Benutzer aufgeschlüsselt werden, statt nur als unternehmensweite Summe ausgewiesen zu werden.
Akzeptanz. Wie viele Workspaces oder Teams mindestens einen aktiven KI-Benutzer haben und wie viele Benutzer in einem bestimmten Zeitraum mindestens eine KI-Aktion ausgelöst haben. Das hilft, die Transparenzlücke bei KI-Aktivitäten innerhalb der Systeme und Workspaces zu schließen, die Sie überwachen.
Nutzungsvolumen. Wie viele KI-Aktionen oder -Abfragen ausgeführt wurden, aufgeschlüsselt nach Workspace und Benutzer. Wenn ein einzelner Workspace einen unverhältnismäßig großen Anteil der Aktivität erzeugt, sollten Sie davon wissen, bevor daraus entweder eine Erfolgsgeschichte der Skalierung oder ein blinder Fleck der Governance wird. Diese Kennzahl fließt zudem am ehesten in übergeordnete Business-KPIs ein, sobald die Unternehmensleitung die KI-Akzeptanz neben anderen operativen Kennzahlen verfolgt.
Kosten. Token-Verbrauch und Abfragekosten, auf dieselbe Weise aufgeschlüsselt. Der Token-Verbrauch ist hier der Frühindikator: Die Gesamtausgaben zeigen der Finanzabteilung, wie viel ausgegeben wurde. Die Aufschlüsselung nach Workspace und Benutzer zeigt der Governance, wo das Geld ausgegeben wurde und ob das der erwarteten Nutzung entspricht.
Anforderungen aus EU-KI-Gesetz, NIST AI RMF und DSGVO erfüllen
Regulatorische Rahmenwerke sind ein wesentlicher Treiber für Investitionen in KI-Governance. Nutzungstransparenz ist dabei jedoch als Grundlage für die Compliance-Arbeit zu verstehen, nicht als Ersatz dafür. Die folgende Tabelle zeigt, was Nutzungstransparenz im Rahmen des jeweiligen Regelwerks unterstützt und wo ihre Grenzen liegen.
| Regelwerk | Was Nutzungstransparenz unterstützt | Was sie nicht abdeckt |
|---|---|---|
| EU-KI-Gesetz | Nachweise darüber, wo KI eingesetzt wird, wer sie nutzt und welche operativen Nutzungsmuster bestehen – als Grundlage für Monitoring- und Risikomanagementprozesse | Anforderungen an Dokumentation, menschliche Aufsicht und Konformität für Hochrisiko-KI-Systeme |
| NIST AI RMF | Unterstützt die Funktion MAP durch die Erfassung des Nutzungskontexts und die Funktion MEASURE durch operative Nachweise für Monitoring und Bewertung | Die übergreifenden Prozesse zu Governance, Risikoidentifikation, Priorisierung, Risikobehandlung und Organisation in den Funktionen GOVERN, MAP, MEASURE und MANAGE |
| DSGVO | Hilft zu erkennen, wo KI-Systeme personenbezogene Daten verarbeiten | Datenminimierung im Systemdesign, Einwilligungsmechanismen und das sogenannte Recht auf Erklärung bei automatisierten Entscheidungen |
Der Zeitplan des EU-KI-Gesetzes ist relevant, weil nicht alle Bestimmungen gleichzeitig gelten. Die Verordnung gilt seit dem 2. August 2026 allgemein, die zentralen Anforderungen an Hochrisiko-KI-Systeme greifen jedoch später: Für Anwendungsfälle nach Anhang III gelten sie ab dem 2. Dezember 2027, für Systeme in regulierten Produkten nach Anhang I ab dem 2. August 2028 (Europäische Kommission, AI Act Service Desk; Digital-Omnibus zur KI). Das NIST AI Risk Management Framework ist dagegen eine freiwillige Leitlinie und kein verbindliches Recht. Die DSGVO ist älter als die meisten KI-spezifischen Regelungen, gilt aber weiterhin überall dort, wo KI-Systeme personenbezogene Daten verarbeiten.
Keines dieser Regelwerke wird allein durch Nutzungstransparenz erfüllt. Zu wissen, wer KI wo und in welchem Umfang genutzt hat, ist jedoch die Nachweisgrundlage, auf der der Rest eines Compliance-Programms aufbaut – einschließlich Auditierbarkeit und Audit-Trails. Ein umfassenderes Framework zu Verantwortlichkeiten, Richtlinien-Infrastruktur und Risikomanagement bietet der Enterprise-Blueprint von GoodData.AI für KI-Governance.
Erfahren Sie, wie GoodData.AI Ihnen hilft, Analytik, KI und Agenten auf einer einzigen Plattform zu entwickeln, zu steuern und zu skalieren.
Demo anfordern
Warum tokenbasierte Kosten ein eigenständiges Governance-Problem sind
Die Kosten klassischer Software skalieren mit Lizenzplätzen oder Infrastruktur – beides lässt sich gut prognostizieren und deckeln. Tokenbasierte KI-Abrechnung skaliert dagegen mit der Nutzung, und zwar deutlich weniger vorhersehbar: Ein einzelner Workspace mit komplexeren Abfragen, längeren Konversationen oder einer plötzlich beliebten KI-Funktion kann die monatlichen Kosten erheblich verändern, ohne dass jemand bewusst darüber entschieden hat.
Daraus entsteht ein spezifisches Governance-Problem: Kostenüberschreitungen bei KI-Systemen sind häufig weder die Folge von Missbrauch noch eines Sicherheitsvorfalls und stellen für sich genommen selten einen Compliance-Verstoß dar. Sie sind die natürliche Folge davon, dass sich KI schneller durchsetzt als erwartet – in einem Preismodell, in dem niemand eine Obergrenze festgelegt hat. Ohne Kostenaufschlüsselung nach Workspace oder Benutzer bleibt dieses Muster unsichtbar, bis die Gesamtrechnung eintrifft. Dann geht es nicht mehr um Governance, sondern um Schadensbegrenzung.
Wer Kostentransparenz als Governance-Aufgabe und nicht nur als Aufgabe der Finanzabteilung versteht, verschiebt den Zeitpunkt dieser Diskussion. Ein Governance-Team, das Kostentrends pro Workspace beobachtet, kann einen ungewöhnlichen Anstieg melden, solange er noch ein Datenpunkt ist – und nicht erst, wenn daraus eine Budgeteskalation geworden ist. Inferenzkosten, Modellwahl und Architekturentscheidungen fügen dem eine weitere Ebene hinzu. Einen tieferen technischen Einblick in die Faktoren, die KI-Inferenzkosten in der Produktion bestimmen, bietet The Hidden Cost of AI Analytics.
Wie GoodData.AI Transparenz über die KI-Nutzung heute umsetzt
GoodData.AI versteht Transparenz über die KI-Nutzung als Teil der Analyseumgebung selbst und nicht als separate Datenpipeline für Governance.
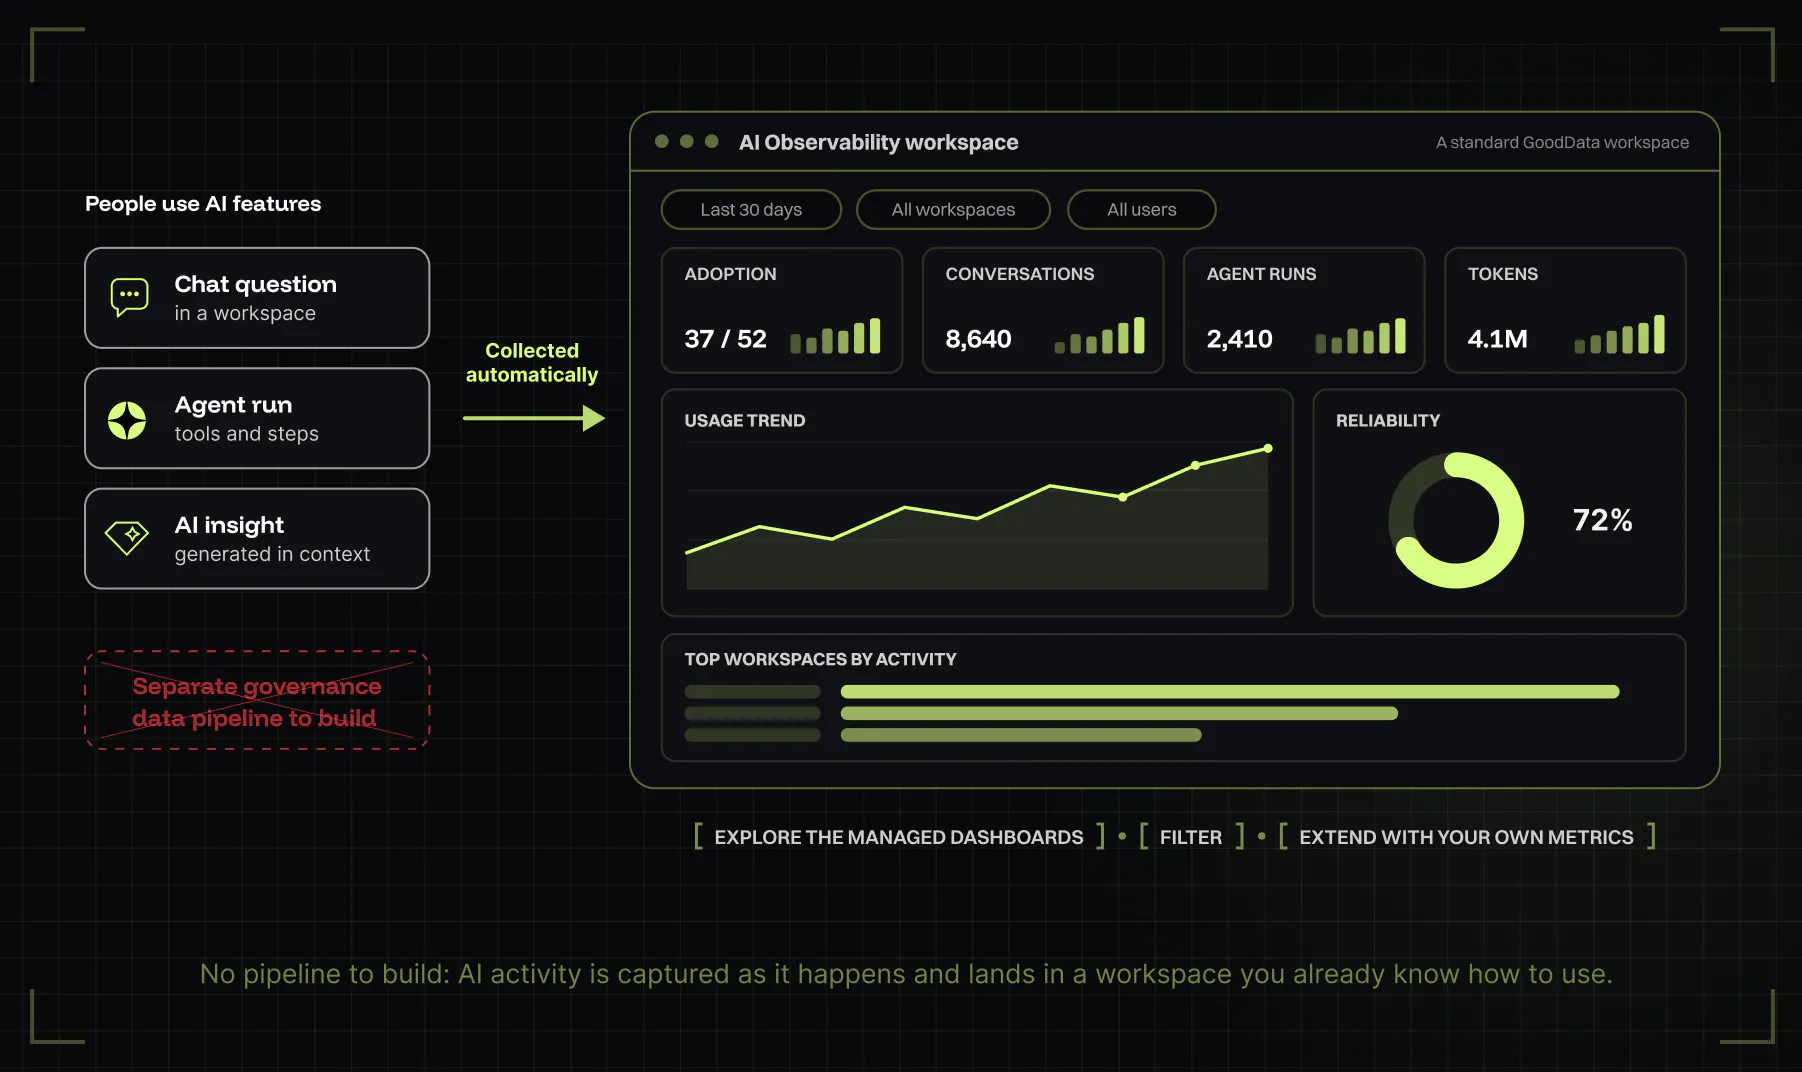
GoodData.AI Observability bietet Organisationsadministratoren und Analytics Engineers eine vorkonfigurierte Übersicht über die KI-Aktivitäten in ihrer GoodData-Organisation. Erfasst werden Akzeptanz und Nutzung über Benutzer und Workspaces hinweg, Konversationen, Agentenaktivitäten, Zuverlässigkeit, Fehler und Timeouts, Token-Verbrauch sowie Nutzungstrends.
Die Observability-Daten werden automatisch erfasst, während Benutzer mit den KI-Funktionen von GoodData arbeiten, und in einem standardmäßigen GoodData-Workspace bereitgestellt. Teams können so die verwalteten Dashboards erkunden, die Daten filtern oder die bereitgestellten Analysen um eigene Kennzahlen und Visualisierungen erweitern.
Damit entsteht eine solide operative Grundlage für KI-Governance: Teams sehen, wo KI angenommen wird, welche Benutzer und Workspaces Aktivität erzeugen, wie verschiedene Agenten genutzt werden und wo ungewöhnlich hoher Token-Verbrauch oder Zuverlässigkeitsprobleme auftreten.
Wie geht es weiter?
KI-Governance, die mit Nutzungstransparenz beginnt, liefert einem Unternehmen etwas, das Audit-Trails und Richtliniendokumente nicht leisten können: eine faktenbasierte Antwort darauf, ob KI genutzt wird, wo und von wem – bevor entschieden wird, was tiefergehend gesteuert werden soll. Diese Antwort ist zudem am schnellsten zu bekommen, da nicht erst jede Interaktion instrumentiert werden muss, bevor sie einen Nutzen liefert.
Wenn Ihr Team für KI-Governance verantwortlich ist und Nutzungsdaten nach Workspace und Benutzer aufgeschlüsselt benötigt, ohne einen separaten Stack aufzubauen, erfahren Sie hier, wie die Agentic-Analytik-Plattform von GoodData.AI die KI-Nutzung ohne zusätzliche Einrichtung sichtbar macht. Oder fordern Sie eine Demo an, um die Plattform in Aktion zu erleben.
Erfahren Sie, wie GoodData.AI Ihnen hilft, Analytik, KI und Agenten auf einer einzigen Plattform zu entwickeln, zu steuern und zu skalieren.
Demo anfordern
Häufig gestellte Fragen
Nutzungstransparenz: zu wissen, wer KI nutzt, in welchen Workspaces und in welchem Umfang. Sie schafft ein belastbares Bild der freigegebenen KI-Nutzung und ist damit der erste Schritt, um die Lücke zwischen gefühlter Transparenz und tatsächlich vorhandener Schatten-KI zu verkleinern. Zugleich ist sie die Nachweisgrundlage, auf der spätere Governance- und Compliance-Arbeit aufbaut.
Nicht für sich allein. Nutzungstransparenz unterstützt die Compliance-Arbeit, indem sie die Nachweisgrundlage für Risikobewertung und Monitoring liefert. Die Anforderungen des EU-KI-Gesetzes an Hochrisiko-KI-Systeme, die ab dem 2. Dezember 2027 (Anhang III) bzw. dem 2. August 2028 (Anhang I) gelten, umfassen jedoch weitere Pflichten zu Risikomanagement, Dokumentation und menschlicher Aufsicht, die Nutzungsdaten allein nicht abdecken.
Schatten-KI bezeichnet die Nutzung von KI-Tools in einem Unternehmen außerhalb offizieller Freigabe-, Monitoring- oder Governance-Prozesse. Sie ist selbst in Unternehmen verbreitet, die glauben, vollständige Transparenz über ihren KI-Fußabdruck zu haben: In einer Umfrage aus dem Jahr 2026 bestätigten oder vermuteten 59 % der Sicherheitsverantwortlichen Schatten-KI, obwohl 90 % angaben, von ihrer Transparenz überzeugt zu sein. Da Schatten-KI per Definition außerhalb überwachter Systeme läuft, lässt sie sich mit Nutzungstransparenz allein nicht vollständig erfassen – wohl aber eingrenzen.
Weil tokenbasierte Abrechnung mit der Nutzung skaliert – anders als klassische Softwarelizenzen. Ein einzelner Workspace kann einen unverhältnismäßig großen Anteil der KI-Ausgaben verursachen, ohne dass jemand darüber entschieden hat. Ohne Kostenaufschlüsselung nach Workspace oder Benutzer bleibt dieses Muster unsichtbar, bis die Rechnung eintrifft.
Nein. Es handelt sich um eine freiwillige Leitlinie – im Gegensatz zum EU-KI-Gesetz, das verbindliches Recht ist. Unternehmen nutzen es als strukturierten Ansatz, um KI-Risiken zu identifizieren und zu managen. Es ist in die Funktionen GOVERN, MAP, MEASURE und MANAGE gegliedert, also Steuerung, Einordnung, Messung und Behandlung von Risiken.
In der Regel beginnt das bei den Daten- und Analytics-Verantwortlichen, da Nutzungstransparenz zunächst Governance- und Ressourcenfragen beantwortet, bevor sie zu einem Compliance- oder Rechtsthema wird. Mit zunehmender Reife der KI-Governance wird die Verantwortung häufig auf Compliance, IT-Sicherheit und Finanzen ausgeweitet, die alle mit denselben Nutzungsdaten arbeiten.